

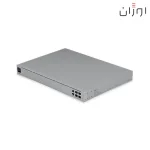
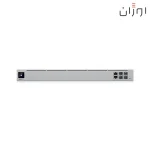


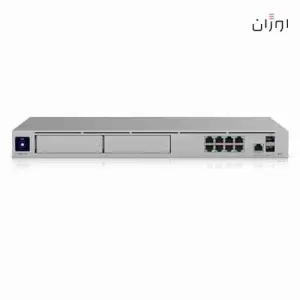
گیتوی ابری UniFi EFG یک Gateway رکمونت در رده Enterprise است که برای شبکههایی طراحی شده که تعداد Client بالا، ترافیک چندگیگابیتی، چند اتصال WAN، Dynamic Routing و سیاستهای امنیتی پیشرفته بخشی از طراحی روزمره آنهاست.
این محصول در صفحات فعلی Ubiquiti با نام Enterprise Firewall و مدل EFG معرفی میشود. EFG میتواند بیش از 500 دستگاه UniFi و بیش از 5,000 Client همزمان را مدیریت کند و IDS/IPS Routing تا 12.5Gbps ارائه دهد. دو رابط 25G SFP28 نیز امکان اتصال آن به WAN یا Backboneهای پرسرعت را فراهم میکنند.
اما EFG یک UniFi Console همهمنظوره نیست. این مدل فقط UniFi Network را اجرا میکند و برای Protect، Access، Talk یا سایر Applicationهای UniFi باید Console جداگانه در نظر گرفته شود. بنابراین جایگاه اصلی EFG، Gateway و Firewall سازمانی پرظرفیت است.
5,000+ Client
IDS/IPS تا 12.5Gbps
10M Concurrent Sessions
25G SFP28
Shadow Mode HA
EFG دقیقاً چه نقشی در شبکه دارد؟
EFG در Edge شبکه قرار میگیرد و مسئول Routing، Firewall، WAN Management، VPN، SD-WAN و Policyهای امنیتی است. ترافیک کاربران واقعاً از این Gateway عبور میکند و برخلاف Cloud Key، فقط نقش Management Host ندارد.
در شبکهای با چند VLAN، چند WAN، ارتباط بین شعب، هزاران Client و ترافیک چندگیگابیتی، این دستگاه میتواند نقش Gateway مرکزی را بر عهده بگیرد.
در عین حال بهتر است اصطلاح «هسته شبکه» با دقت استفاده شود. در بسیاری از Architectureهای Enterprise، Core Switching همچنان توسط Switchهای مستقل انجام میشود و EFG بیشتر نقش Enterprise Edge Gateway / Firewall را بر عهده دارد.
برای مشاهده سایر گزینهها میتوانید دسته روتر و گیتوی ابری و بخش گیتویهای ابری را در اوژان بررسی کنید.
EFG برای چه شبکهای مناسب است؟
این مدل انتخاب مناسبی است اگر:
- تعداد Clientها از مقیاس Gatewayهای معمولی UniFi عبور کرده است.
- صدها دستگاه UniFi در یک Site یا Infrastructure دارید.
- WAN یا Backbone شما 10GbE یا 25GbE است.
- IDS/IPS چندگیگابیتی باید فعال باقی بماند.
- به OSPF یا BGP نیاز دارید.
- Multi-WAN و Policy-Based Routing بخشی از Architecture است.
- Shadow Mode و Gateway Redundancy اهمیت دارد.
- تعداد Sessionهای همزمان بسیار بالا است.
مدل دیگری را بررسی کنید اگر:
اگر شبکه کمتر از چند صد Client دارد، UDM Pro Max، UDM Pro یا سایر Cloud Gatewayهای پایینتر میتوانند هزینه بسیار کمتری داشته باشند.
اگر Protect، Access، Talk و Network باید روی یک Console واحد اجرا شوند، EFG انتخاب مناسبی نیست؛ زیرا EFG فقط UniFi Network را اجرا میکند.
اگر ظرفیت بالاتر از 5,000 Client یا IDS/IPS سریعتر از 12.5Gbps نیاز دارید، مدلهای جدیدتر مانند EF Core یا UDM Beast نیز باید بررسی شوند.
نقاط قوت و محدودیتهای EFG
نقاط قوت
- مدیریت 500+ دستگاه UniFi
- ظرفیت 5,000+ Client همزمان
- IDS/IPS Routing تا 12.5Gbps
- 10 میلیون Concurrent Session
- 71,000 New Session در ثانیه
- دو رابط 25G SFP28
- دو رابط 10G SFP+
- Multi-WAN Load Balancing
- Shadow Mode مبتنی بر VRRP
- دو PSU Hot-Swappable
- OSPF و BGP
- SSL Inspection و Advanced Security
محدودیتها
- فقط UniFi Network را اجرا میکند.
- Protect یا NVR داخلی ندارد.
- Wi-Fi داخلی ندارد.
- PoE Switching داخلی ندارد.
- برای Gateway HA به EFG دوم نیاز است.
- 25G Interface به معنی 25Gbps IDS/IPS نیست.
- CyberSecure Enterprise قابلیت جداگانه محسوب میشود.
- در سبد فعلی UniFi مدلهای قویتر از EFG نیز وجود دارند.
مشخصات فنی UniFi EFG
| مشخصه | مقدار |
|---|---|
| مدل | EFG |
| نام رسمی فعلی | Enterprise Firewall |
| نوع دستگاه | 25G UniFi Cloud Gateway / Enterprise Firewall |
| UniFi Application | UniFi Network |
| Managed UniFi Devices | 500+ |
| Simultaneous Users | 5,000+ |
| IDS/IPS Throughput | 12.5Gbps |
| Concurrent Sessions | 10 Million |
| New Sessions / Second | 71,000 |
| SSL/TLS Inspection Concurrent Sessions | 10,000 |
| 25G SFP28 | 2 Port |
| 10G SFP+ | 2 Port |
| 2.5GbE RJ45 | 2 Port |
| Default WAN | 1× 25G SFP28 + 1× 2.5GbE RJ45 |
| Maximum WAN Count | 5 |
| Processor | 18-Core ARM v8.2 @ 2GHz |
| Dynamic Routing | OSPF و BGP |
| Multi-WAN | Load Balancing و Policy-Based Routing |
| Gateway Redundancy | Shadow Mode مبتنی بر VRRP با EFG دوم |
| Power Supply | 2× Hot-Swappable 150W CRPS |
| Maximum Power Consumption | 82W |
| Form Factor | Rack Mount 1U |
| Display | 1.3-inch Touchscreen |
| Dimensions | 442.4 × 43.7 × 325mm |
| Weight | 6.5kg |
مشخصات کامل دستگاه در صفحه رسمی Ubiquiti EFG قابل بررسی است.
10 میلیون Concurrent Session؛ ظرفیت واقعی EFG
یکی از نقاطی که EFG را از Gatewayهای رده پایینتر جدا میکند فقط Throughput نیست؛ ظرفیت Session نیز اهمیت زیادی دارد.
Ubiquiti برای این مدل 10 میلیون Concurrent Session و 71 هزار New Session در ثانیه اعلام میکند.
این اعداد برای محیطهایی اهمیت دارند که هزاران Client، سرویس Cloud، Application داخلی، ارتباط API یا Sessionهای کوتاهمدت زیادی بهصورت همزمان وجود دارند.
بنابراین بهتر است عدد یک میلیون Session از متن قبلی حذف و با مقدار رسمی 10 میلیون جایگزین شود.
IDS/IPS تا 12.5Gbps؛ 25G را با Security Throughput اشتباه نگیرید
EFG دارای Interfaceهای 25G است، اما IDS/IPS Throughput رسمی دستگاه برابر 12.5Gbps است.
بنابراین یک اتصال 25Gbps میتواند از نظر فیزیکی به Gateway متصل شود، اما اگر تمام Traffic تحت Intrusion Prevention پردازش شود نباید انتظار 25Gbps IDS/IPS داشت.
این تفاوت در پروژههای Enterprise بسیار مهم است؛ چون انتخاب Gateway باید براساس Featureهایی که واقعاً فعال خواهند بود انجام شود، نه صرفاً Maximum Interface Speed.
Security در EFG فقط IDS/IPS نیست
EFG از Stateful Firewall، Application-Aware Layer 7 Firewall، DPI، Traffic Identification، Zone-Based Firewall، SSL Inspection، URL Filtering و VLAN/Subnet Segmentation پشتیبانی میکند.
در نتیجه میتوان Zoneهای مختلف مانند Users، Servers، DMZ، IoT و Management را از یکدیگر جدا و Policyهای متفاوتی برای ارتباط بین آنها تعریف کرد.
در صورت استفاده از CyberSecure Enterprise تعداد IDS/IPS Signatureها میتواند به بیش از 95,000 مورد برسد.
این عدد را بهتر است همیشه با قید CyberSecure Enterprise ذکر کنید؛ زیرا نباید چنین برداشت شود که 95 هزار Signature بدون سرویس مربوطه جزء ثابت Hardware هستند.
SSL/TLS Inspection در EFG
یکی از تفاوتهای Enterprise EFG قابلیت SSL Inspection است.
دستگاه میتواند در Configuration سازگار تا حدود 10,000 SSL/TLS Inspection Session همزمان داشته باشد.
این Feature برای Visibility بیشتر روی Traffic رمزنگاریشده مفید است، اما Deployment آن نیازمند طراحی Certificate، Policy، Client Compatibility و استثناهای لازم برای Applicationهای حساس است.
بنابراین SSL Inspection را نباید Featureای دانست که بدون طراحی روی تمام Traffic فعال شود.
Multi-WAN و حداکثر پنج WAN
EFG بهصورت پیشفرض یک 25G SFP28 و یک 2.5GbE RJ45 را بهعنوان WAN در اختیار دارد.
در Configurationهای سازگار، حداکثر پنج Interface میتوانند برای WAN استفاده شوند و Multi-WAN Load Balancing نیز پشتیبانی میشود.
Policy-Based WAN Routing اجازه میدهد Traffic خاص، VLAN مشخص یا بعضی Destinationها از WAN موردنظر عبور کنند.
این قابلیت در سازمانهایی با چند ISP یا لینک اختصاصی اهمیت زیادی دارد.
Shadow Mode؛ High Availability واقعی چگونه ساخته میشود؟
EFG از Shadow Mode مبتنی بر VRRP پشتیبانی میکند، اما این Feature با یک دستگاه بهتنهایی فعال نمیشود.
برای Gateway High Availability باید یک EFG دوم هممدل بهعنوان Shadow Gateway استفاده شود.
Configuration میان دو Gateway Sync میشود و Firewall Connection State Tracking نیز برای کاهش اختلال هنگام Failover استفاده میشود.
در زمان Failure دستگاه اصلی، EFG دوم میتواند Gateway Function را تحویل بگیرد.
با این حال بهتر است عبارت «سرویس بدون توقف باقی میماند» بهصورت قطعی نوشته نشود. HA واقعی نیازمند Redundancy در WAN، Switch، Power، Uplink و سایر بخشهای Architecture نیز هست.
دو PSU Hot-Swappable
خود EFG دارای دو Power Supply از نوع Hot-Swappable 150W CRPS است.
این طراحی باعث میشود خرابی یک Power Supply الزاماً باعث خاموش شدن Gateway نشود و Module معیوب بتواند بدون خاموشکردن دستگاه تعویض شود.
البته اگر هر دو PSU به یک UPS یا مدار برق واحد متصل باشند، هنوز Power Source مشترک یک Single Point of Failure خواهد بود.
OSPF، BGP و Advanced Routing
EFG از هر دو Dynamic Routing Protocol مهم یعنی OSPF و BGP پشتیبانی میکند.
OSPF برای Route Exchange داخل Infrastructure سازمانی و BGP برای ارتباط میان Autonomous Routing Domainها، Multi-Homing یا بعضی ارتباطهای ISP قابل استفاده است.
همچنین Advanced NAT شامل SNAT، DNAT، Masquerade، NAT Pooling و 1-to-1 NAT در دسترس است.
وجود این Featureها EFG را برای شبکههایی مناسبتر میکند که از Static Route ساده عبور کردهاند.
VPN و License-Free SD-WAN
EFG از Site Magic، IPsec و OpenVPN برای Site-to-Site و از WireGuard، OpenVPN، L2TP، Teleport و UniFi Identity برای Remote Access پشتیبانی میکند.
License-Free SD-WAN نیز برای اتصال Siteهای UniFi در دسترس است.
با این حال Throughput تمام VPN Protocolها برابر نیست. برای مثال Throughput یک Tunnel WireGuard میتواند به مراتب بیشتر از OpenVPN باشد.
برای سازمان چندشعبهای باید Protocol براساس Encryption، Compatibility، Topology و Performance انتخاب شود.
EFG فقط UniFi Network را اجرا میکند
این یکی از مهمترین تفاوتهای EFG با UDM Pro Max یا UDM Beast است.
روی EFG فقط UniFi Network اجرا میشود.
اگر Cameraهای UniFi Protect دارید، باید UNVR یا Console مناسب دیگری در شبکه قرار گیرد. برای Access، Talk و سایر Applicationها نیز Console یا Infrastructure مربوط به آنها لازم است.
بنابراین EFG برای محیط Enterprise عمداً نقش Gateway تخصصیتری دارد و همه سرویسها را داخل یک Chassis جمع نمیکند.
EFG یا UDM Pro Max؟
| ویژگی | UDM Pro Max | EFG |
|---|---|---|
| UniFi Devices | 200+ | 500+ |
| Clients | 2,000+ | 5,000+ |
| IDS/IPS | 5Gbps | 12.5Gbps |
| Fastest Interface | 10G SFP+ | 25G SFP28 |
| UniFi Applications | Network / Protect / Access / Talk / Connect | Network فقط |
| NVR | دو HDD Bay | ندارد |
| Power Redundancy | با RPS | 2× Hot-Swap PSU داخلی |
اگر نیاز اصلی شما اجرای چند UniFi Application و Protect در یک Console است، UDM Pro Max ساختار All-in-One مناسبتری دارد.
اگر Scale، Session Capacity، 25GbE، Security Throughput و Gateway Redundancy اهمیت بیشتری دارند، EFG در کلاس بالاتری قرار میگیرد.
آیا EFG هنوز بالاترین Gateway یونیفای است؟
خیر. در سبد فعلی Ubiquiti مدلهای قدرتمندتری نیز وجود دارند.
Enterprise Firewall Core یا EF Core برای Scale بسیار بزرگتر طراحی شده و IDS/IPS آن به 79Gbps و Client Capacity آن به بیش از 22,500 Client میرسد.
UDM Beast نیز در گروه Large Scale قرار دارد و 25Gbps IDS/IPS و بیش از 7,500 Client را همراه با Full UniFi Application Platform ارائه میکند.
بنابراین EFG هنوز یک Enterprise Gateway جدی است، اما انتخاب آن باید با Scale واقعی پروژه انجام شود، نه صرفاً با این تصور که بالاترین مدل UniFi است.
قیمت گیتوی ابری EFG
قیمت EFG را بهتر است با Gatewayهای سادهتر مقایسه نکنید؛ چون بخشی از هزینه این مدل مربوط به Capacity، 25GbE، Security Processing، Session Scale و Redundancy آن است.
در عین حال خرید مدل Enterprise فقط به دلیل «آیندهنگر بودن» همیشه تصمیم اقتصادی درستی نیست. اگر شبکه امروز و Roadmap چند سال آینده با UDM Pro Max یا مدل پایینتر پوشش داده میشود، بخشی از ظرفیت EFG بدون استفاده باقی خواهد ماند.
در مقابل، اگر Gateway پایینتر از ابتدا نزدیک سقف IDS/IPS، Client یا Session Capacity باشد، هزینه Migration بعدی میتواند انتخاب EFG را توجیه کند.
قیمت ثابت بهتر است داخل مقاله درج نشود و وضعیت جاری باکس فروش همان SKU مبنای خرید باشد.
خرید گیتوی ابری EFG از اوژان
قبل از سفارش بهتر است تعداد Client، UniFi Device، سرعت WAN، تعداد ISP، حجم Concurrent Session، نیاز SSL Inspection، VPN، OSPF/BGP و طراحی High Availability مشخص شوند.
در صفحه فعلی این محصول در اوژان، 18 ماه گارانتی تعویض پرونکسو و 14 روز ضمانت اصالت کالا ثبت شده است. وضعیت کالا نیز در حال حاضر بهصورت پیشسفارش از انبار دبی نمایش داده میشود.
بهتر است ادعاهایی مثل «تنها واردکننده قانونی»، «تنها گارانتی معتبر» یا «عدم توقف شبکه در صورت خرابی» داخل متن ثابت نشوند؛ مگر اینکه سند مستقل و قابل استناد برای آنها وجود داشته باشد.
برای مشاهده سایر مدلهای این خانواده میتوانید بخش گیتویهای ابری Ubiquiti را بررسی کنید و برای سایر تجهیزات پروژه از اوژان استفاده کنید.
قبل از خرید EFG این موارد را بررسی کنید
IDS/IPS: سقف رسمی 12.5Gbps است؛ 25G Interface را با Security Throughput اشتباه نگیرید.
Clients: ظرفیت رسمی بیش از 5,000 Client است.
Sessions: دستگاه تا 10 میلیون Concurrent Session و 71 هزار Session جدید در ثانیه را پشتیبانی میکند.
SSL Inspection: ظرفیت رسمی 10,000 Session همزمان است.
Applications: EFG فقط UniFi Network را اجرا میکند.
Protect: برای Cameraها باید UNVR یا Console جداگانه در نظر گرفته شود.
HA: Shadow Mode به EFG دوم هممدل نیاز دارد.
Power: دستگاه دو PSU Hot-Swappable دارد، اما Redundancy برق Site باید جدا طراحی شود.
Routing: OSPF و BGP هر دو پشتیبانی میشوند.
Scale: اگر ظرفیت بالاتر نیاز دارید، EF Core و UDM Beast را نیز مقایسه کنید.
آیا EFG برای شبکه شما مناسب است؟
اگر سازمان شما هزاران Client، صدها Device UniFi، WAN چندگیگابیتی، Dynamic Routing و نیاز جدی به Gateway Redundancy دارد، EFG دقیقاً در این کلاس طراحی شده است.
اگر شبکه کوچک یا متوسط است، EFG احتمالاً ظرفیت و هزینهای بیشتر از نیاز ایجاد میکند. اگر Protect و سایر UniFi Applicationها باید در همان Console اجرا شوند نیز مدل دیگری مناسبتر خواهد بود.
در نتیجه تصمیم درست از سه سؤال شروع میشود: IDS/IPS واقعی شما چند گیگابیت است، چند Client و Session همزمان دارید و آیا Gateway Redundancy واقعاً بخشی از Architecture شبکه است؟

0دیدگاه