
برای انتقال اینترنت و شبکه از یک ساختمان به ساختمان دیگر، معمولاً دو رادیو وایرلس یک لینک Point-to-Point ایجاد میکنند. رادیوی اول به شبکه ساختمان اصلی متصل میشود، ترافیک را از مسیر بیسیم میفرستد و رادیوی دوم در ساختمان مقصد دوباره یک خروجی Ethernet تحویل میدهد. بااینحال، محل اتصال کابلها و نقش مودم، روتر، PoE Injector و تجهیزات ساختمان دوم باید از ابتدا مشخص باشد. اگر روتر دوم اشتباه به شبکه اضافه شود، ممکن است با دو DHCP Server، Double NAT، تغییر Subnet یا قطع دسترسی مدیریتی روبهرو شوید. اتصال خروجی PoE به پورت معمولی مودم یا سوئیچ نیز میتواند به تجهیزات آسیب بزند. در این راهنما سه توپولوژی متداول را بررسی میکنیم: گسترش شفاف شبکه با Bridge، استفاده از روتر دوم در حالت Access Point و ایجاد یک شبکه مجزا در ساختمان دوم. تمرکز مقاله روی اتصال منطقی و کابلکشی شبکه است؛ نصب روی دکل، دید مستقیم و تراز آنتن موضوع جداگانهای محسوب میشود.
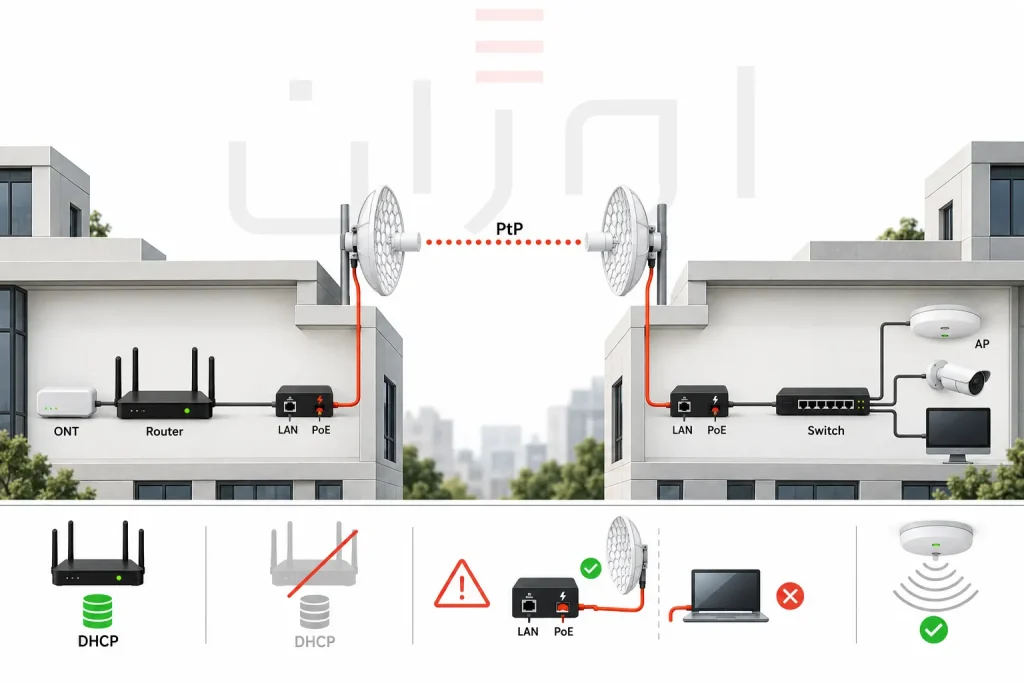
در توپولوژی متداول، پورت LAN روتر اصلی به ورودی LAN یا Data اینجکتور وصل میشود؛ خروجی PoE اینجکتور رادیوی اول را تغذیه میکند. در ساختمان دوم نیز خروجی LAN اینجکتور رادیوی دوم به سوئیچ یا اکسس پوینت متصل میشود.
رادیو وایرلس در این توپولوژی چه کاری انجام میدهد؟
رادیو وایرلس Outdoor در این سناریو جای مودم یا روتر را نمیگیرد. مودم یا ONT ارتباط سرویسدهنده را تحویل میدهد و روتر وظایفی مانند Routing، NAT، DHCP و Firewall را انجام میدهد. دو رادیو فقط مسیر شبکه میان دو نقطه را ایجاد میکنند.
در یک لینک شفاف، دو رادیو مانند یک کابل شبکه طولانی عمل میکنند. دستگاههای ساختمان دوم میتوانند از همان Gateway و DHCP Server ساختمان اصلی استفاده کنند. در RouterOS میکروتیک، حالتهای مناسب Bridge میتوانند شبکههای دو سمت را در یک Broadcast Domain لایه دوم قرار دهند؛ البته نوع Wireless Package و حالت قابل استفاده به مدل دستگاه و نسخه نرمافزار وابسته است.
رادیوی Point-to-Point برای انتقال شبکه بین دو نقطه طراحی میشود. برای پوشش تلفن همراه و لپتاپ داخل ساختمان دوم، معمولاً باید یک اکسس پوینت مجزا به خروجی لینک اضافه شود.
توپولوژی پیشنهادی لینک بین دو ساختمان
لینک بیسیم PtP
Bridge میان دو رادیو
این ساختار برای زمانی مناسب است که هر دو ساختمان باید بخشی از یک شبکه باشند. اگر دستگاهی در ساختمان دوم درخواست IP بدهد، درخواست DHCP از داخل لینک عبور میکند و روتر اصلی به آن پاسخ میدهد. در این حالت فقط یک دستگاه باید نقش DHCP Server اصلی را داشته باشد.
پیش از انتخاب تجهیزات، ظرفیت موردنیاز، فاصله، دید مسیر، ناحیه فرنل، تداخل و سرعت پورت Ethernet را مشخص کنید. مدلهای قابل بررسی در صفحه رادیو وایرلس قرار دارند، اما فاصله بهتنهایی برای انتخاب مدل کافی نیست.
اتصال کابلهای PoE Injector چگونه انجام میشود؟
بسیاری از رادیوهای Outdoor برق خود را از همان کابل شبکه دریافت میکنند. اگر سوئیچ PoE سازگار در اختیار ندارید، برای هر رادیو یک PoE Injector استفاده میشود. نام پورتها میان سازندگان متفاوت است، اما منطق اتصال معمولاً یکسان است.
| پورت اینجکتور | مقصد کابل | وظیفه |
|---|---|---|
| LAN / Data In | روتر، سوئیچ یا کامپیوتر تنظیمات | دریافت داده شبکه بدون تزریق برق به دستگاه متصل |
| PoE / Data & Power Out | پورت Ethernet رادیو | انتقال همزمان داده و برق موردنیاز رادیو |
| Power Input | آداپتور سازگار | تأمین توان اینجکتور و رادیو |
پورت PoE Out اینجکتور را مستقیماً به پورت معمولی مودم، روتر، لپتاپ یا سوئیچ متصل نکنید. بهخصوص در Passive PoE، وجود ولتاژ دائمی میتواند به تجهیز ناسازگار آسیب بزند. ولتاژ، قطببندی، استاندارد و توان را از دیتاشیت همان مدل بررسی کنید.
Passive PoE را با استانداردهای IEEE 802.3af، 802.3at یا 802.3bt یکسان ندانید. ممکن است یک رادیو فقط Passive PoE با ولتاژ مشخصی را بپذیرد و اتصال آن به هر سوئیچ PoE نتیجه درستی نداشته باشد. استفاده از اینجکتور همراه دستگاه معمولاً سادهترین مسیر است، مگر آنکه سازگاری منبع جایگزین دقیقاً تأیید شده باشد.
مراحل اتصال رادیو وایرلس به مودم یا روتر
- نقش تجهیزات را مشخص کنید: تعیین کنید کدام دستگاه Gateway و DHCP Server شبکه است. در بیشتر پروژهها این نقش بر عهده روتر اصلی ساختمان اول قرار دارد.
- دو رادیو را ابتدا روی میز تنظیم کنید: پیش از نصب در ارتفاع، آدرس مدیریتی، رمز عبور، حالت Bridge و ارتباط دو رادیو را در محیط کنترلشده آزمایش کنید.
- روتر را به اینجکتور اول وصل کنید: یکی از پورتهای LAN روتر اصلی را به پورت LAN یا Data In اینجکتور رادیوی اول متصل کنید.
- اینجکتور را به رادیوی اول وصل کنید: پورت PoE اینجکتور را با کابل Outdoor مناسب به رادیو متصل کنید.
- سمت دوم را کابلکشی کنید: رادیوی دوم را به پورت PoE اینجکتور دوم وصل کنید و پورت LAN آن را به سوئیچ، اکسس پوینت یا روتر ساختمان مقصد بدهید.
- لینک را تراز و آزمایش کنید: پس از نصب، سیگنال، نویز، ظرفیت واقعی، Packet Loss و سرعت Negotiation پورتها را بررسی کنید.
- دسترسی مدیریتی را کنترل کنید: از هر دو ساختمان وارد پنل رادیوها شوید و سپس انتقال DHCP، اینترنت و ارتباط میان دستگاهها را آزمایش کنید.
سه روش اتصال شبکه در ساختمان دوم
روش اول: یک شبکه مشترک با Bridge
در این روش، روتر اصلی در ساختمان اول قرار دارد و دستگاههای هر دو ساختمان در یک Subnet هستند. خروجی رادیوی دوم به سوئیچ ساختمان مقصد متصل میشود و تمام کلاینتها IP خود را از DHCP روتر اصلی دریافت میکنند.
این ساختار برای دفتر و انبار، کارخانه و نگهبانی یا دو ساختمان متعلق به یک مجموعه ساده و قابل مدیریت است. اشتراک فایل، دوربین، پرینتر و سرویسهای داخلی نیز بدون Routing اضافی امکانپذیر میشود. در مقابل، Broadcast Domain بزرگتر خواهد شد و جداسازی امنیتی باید با VLAN و سیاست مناسب انجام شود.
روش دوم: استفاده از روتر دوم در حالت Access Point
اگر در ساختمان دوم یک مودمروتر یا روتر وایفای دارید و فقط میخواهید از Wi-Fi و پورتهای LAN آن استفاده کنید، دستگاه را در حالت Access Point یا Bridge قرار دهید. در این حالت NAT و DHCP روتر دوم غیرفعال میشوند و روتر اصلی همچنان Gateway شبکه باقی میماند.
اگر دستگاه حالت AP اختصاصی ندارد، معمولاً باید DHCP آن را خاموش کنید، یک IP مدیریتی ثابت و بدون تداخل برایش تعیین کنید و خروجی لینک را به یکی از پورتهای LAN متصل کنید. استفاده از پورت WAN در این ساختار ممکن است دستگاه را وارد حالت Router و NAT کند؛ بنابراین رفتار دقیق هر مدل باید از راهنمای سازنده بررسی شود.
روش سوم: شبکه مجزا با روتر دوم
اگر ساختمان دوم باید Subnet، DHCP و سیاست امنیتی مستقل داشته باشد، خروجی لینک به پورت WAN روتر دوم متصل میشود. برای نمونه، ساختمان اول میتواند شبکه 192.168.10.0/24 و ساختمان دوم شبکه 192.168.20.0/24 داشته باشد.
اگر هر دو روتر NAT انجام دهند، ساختمان دوم در وضعیت Double NAT قرار میگیرد. دسترسی اینترنت معمولاً برقرار میشود، اما Port Forwarding، برخی VPNها، بازیهای آنلاین، VoIP و دسترسی از ساختمان اول به تجهیزات ساختمان دوم میتوانند پیچیده شوند. برای شبکه سازمانی، Routing مشخص میان Subnetها و قواعد Firewall معمولاً ساختار تمیزتری نسبت به NAT پشت NAT ایجاد میکند.
| نیاز پروژه | اتصال ساختمان دوم | وضعیت DHCP |
|---|---|---|
| یک LAN مشترک | رادیو ← سوئیچ | فقط روتر اصلی |
| Wi-Fi در ساختمان دوم | رادیو ← اکسس پوینت یا LAN روتر در AP Mode | فقط روتر اصلی |
| شبکه مستقل | رادیو ← WAN روتر دوم | هر روتر برای Subnet خود |
نمونه آدرسدهی برای لینک Bridge
در یک سناریوی فرضی، روتر اصلی آدرس 192.168.10.1 دارد و بازه DHCP آن از 192.168.10.100 تا 192.168.10.200 تنظیم شده است. میتوان آدرسهای مدیریتی رادیوها و تجهیزات ثابت را خارج از این بازه قرار داد.
| تجهیز | IP فرضی | نقش |
|---|---|---|
| روتر اصلی | 192.168.10.1 | Gateway و DHCP Server |
| رادیوی اول | 192.168.10.2 | مدیریت لینک |
| رادیوی دوم | 192.168.10.3 | مدیریت لینک |
| اکسس پوینت ساختمان دوم | 192.168.10.4 | پوشش Wi-Fi بدون DHCP |
این آدرسها فقط نمونه هستند. Subnet و IPهای پروژه را با ساختار واقعی شبکه هماهنگ کنید. آدرسهای ثابت نباید داخل بازهای باشند که DHCP بدون Reservation به کلاینتها اختصاص میدهد؛ در غیر این صورت احتمال IP Conflict وجود دارد.
عبور VLAN از لینک بین دو ساختمان
اگر لینک باید چند شبکه مانند کاربران، دوربینها، VoIP و مدیریت را منتقل کند، میتوان آن را بهصورت Trunk طراحی کرد. در این حالت، رادیوها و Bridge داخلی آنها باید فریمهای VLAN Tag شده را بدون تغییر نامناسب عبور دهند و پورتهای سوئیچ دو سمت نیز با VLANهای یکسان تنظیم شوند.
وجود VLAN بهتنهایی دسترسی میان شبکهها را مسدود نمیکند. اگر Router یا Layer 3 Switch میان VLANها مسیریابی انجام دهد، قواعد Firewall تعیین میکنند کدام شبکه به دوربین، سرور یا تجهیزات مدیریتی دسترسی داشته باشد.
مدیریت رادیوها را در VLAN یا Subnet مدیریتی مشخص قرار دهید و دسترسی پنل آنها را به کاربران عادی نسپارید. پیش از فعالکردن VLAN Filtering، مسیر دسترسی مدیریتی و جدول VLAN را کامل کنید تا ارتباط شما با رادیو قطع نشود.
اشتباهات رایج در اتصال رادیو به مودم و روتر
- اتصال رادیو به پورت DSL یا تلفن: رادیو باید به پورت Ethernet شبکه متصل شود، نه ورودی خط تلفن، فیبر یا Coax مودم.
- اتصال خروجی PoE به مودم: پورت حامل برق فقط باید به تجهیز PoE سازگار وصل شود.
- فعالبودن دو DHCP Server: روتر اصلی و روتر دوم ممکن است اطلاعات Gateway متفاوتی به کلاینتها بدهند و شبکه را ناپایدار کنند.
- استفاده ناخواسته از پورت WAN: این اتصال ممکن است NAT و Subnet دوم ایجاد کند، درحالیکه هدف پروژه یک LAN مشترک بوده است.
- IP یکسان برای دو رادیو: هر تجهیز مدیریتی باید آدرس منحصربهفرد داشته باشد.
- ساخت Loop شبکه: اتصال همزمان لینک رادیویی و کابل دیگری میان دو سوئیچ، بدون طراحی STP، میتواند حلقه لایه دوم ایجاد کند.
- نادیدهگرفتن سرعت پورت: رادیویی با پورت 10/100 نمیتواند بیشتر از ظرفیت عملی Fast Ethernet را از سمت سیمی عبور دهد.
- آزمایشنکردن قبل از نصب: کشف اشتباه تنظیمات پس از نصب روی دکل یا بام، زمان و هزینه رفع مشکل را افزایش میدهد.
پیش از تغییر Bridge، VLAN، IP یا حالت Wireless، از تنظیمات نسخه پشتیبان بگیرید و دسترسی محلی به دستگاه را حفظ کنید. فعالکردن تنظیمات نهایی بدون مسیر بازگشت میتواند مدیریت رادیوی نصبشده در ارتفاع را دشوار کند.
چگونه لینک را بعد از اتصال آزمایش کنیم؟
مطمئن شوید پورتهای Ethernet با سرعت مورد انتظار Negotiation شدهاند. روشنبودن LED فقط وجود ارتباط را نشان میدهد و سلامت کامل لینک را اثبات نمیکند.
یک کلاینت در ساختمان دوم متصل کنید و IP، Subnet Mask، Gateway و DNS دریافتی را بررسی کنید.
ابتدا رادیوی دوم، سپس رادیوی اول، Gateway اصلی و در نهایت یک مقصد اینترنتی را Ping کنید تا محل اختلال مشخص شود.
Throughput را میان دو کامپیوتر سیمی در دو سمت لینک اندازه بگیرید. Speedtest اینترنت بهتنهایی ظرفیت واقعی لینک داخلی را نشان نمیدهد.
Packet Loss، تأخیر، کیفیت سیگنال و ظرفیت را هنگام انتقال ترافیک واقعی بررسی کنید؛ نه فقط زمانی که لینک بدون استفاده است.
این انتخاب برای چه کسانی مناسب است؟
✓ مناسب است برای:
- اتصال دفتر به انبار، سوله یا ساختمان مجاور
- انتقال شبکه به نگهبانی و دوربینهای یک محوطه
- مسیری که کابلکشی زمینی آن دشوار یا پرهزینه است
- پروژهای با دید مستقیم و ظرفیت محاسبهشده مشخص
× گزینه دیگری را بررسی کنید اگر:
- مسیر با ساختمان، تپه یا پوشش متراکم درخت مسدود است
- قطعی کوتاه لینک نیز برای کسبوکار قابل قبول نیست
- ظرفیت و پایداری تضمینپذیر فیبر برای پروژه ضروری است
- هدف فقط پوشش Wi-Fi داخل یک ساختمان است
جمعبندی توپولوژی صحیح
در سادهترین توپولوژی، روتر اصلی به پورت LAN اینجکتور رادیوی اول متصل میشود. دو رادیو یک Bridge میان ساختمانها میسازند و پورت LAN اینجکتور دوم شبکه را به سوئیچ یا اکسس پوینت مقصد تحویل میدهد. اگر هدف یک شبکه مشترک است، DHCP و NAT باید فقط در روتر اصلی فعال باشند.
برای شبکه مستقل، خروجی لینک به WAN روتر دوم داده میشود؛ اما Subnet، Routing، NAT و Firewall باید آگاهانه طراحی شوند. در هر دو روش، نوع PoE، سرعت پورت، ظرفیت واقعی لینک، IPهای مدیریتی و مسیر بازگشت هنگام تغییر تنظیمات اهمیت دارند. برای انتخاب مدلهای میکروتیک نیز میتوانید مشخصات محصولات موجود در دسته رادیو وایرلس MikroTik را با نیاز شبکه مقایسه کنید.
اگر هنوز میان Bridge، Access Point و شبکه مجزا مردد هستید، پیش از خرید شرایط دو ساختمان، ظرفیت ترافیک و ساختار IP را با کارشناسان اوژان تلکام بررسی کنید تا تجهیزات براساس توپولوژی واقعی پروژه انتخاب شوند.
سؤالات متداول
رادیو وایرلس به کدام پورت مودم یا روتر وصل میشود؟
پورت LAN روتر یا مودمروتر به ورودی LAN یا Data In اینجکتور متصل میشود. خروجی PoE اینجکتور فقط باید به رادیوی سازگار وصل شود. رادیو به ورودی DSL، تلفن، فیبر یا Coax مودم متصل نمیشود.
برای لینک بین دو ساختمان چند رادیو لازم است؟
برای لینک Point-to-Point معمولاً دو رادیوی سازگار لازم است؛ یکی در هر ساختمان. یک دستگاه در سمت اصلی و دستگاه دیگر در سمت Station یا CPE قرار میگیرد.
آیا در ساختمان دوم به مودم دیگری نیاز داریم؟
خیر. اگر اینترنت ساختمان اصلی از طریق لینک منتقل میشود، معمولاً در ساختمان دوم فقط سوئیچ و در صورت نیاز اکسس پوینت لازم است. روتر دوم زمانی کاربرد دارد که شبکه مجزا یا سیاست Routing مستقلی نیاز باشد.
روتر دوم را از پورت WAN وصل کنیم یا LAN؟
برای یک شبکه مشترک، روتر دوم باید در حالت Access Point قرار گیرد و اتصال معمولاً از طریق LAN انجام شود. برای ایجاد Subnet مستقل، خروجی لینک به WAN روتر دوم متصل میشود و Routing، DHCP و Firewall آن جداگانه تنظیم خواهند شد.
آیا رادیو وایرلس داخل ساختمان دوم Wi-Fi پخش میکند؟
رادیوی Outdoor برای ساخت لینک جهتدار طراحی شده است و جای اکسس پوینت داخلی را نمیگیرد. برای پوشش کاربران ساختمان دوم، یک اکسس پوینت مناسب به سوئیچ یا خروجی لینک اضافه کنید.
چرا دستگاههای ساختمان دوم IP دریافت نمیکنند؟
وضعیت Bridge دو رادیو، کابلهای LAN، سرعت پورتها و فعالبودن DHCP روتر اصلی را بررسی کنید. تنظیم نادرست Station Mode، VLAN یا Firewall نیز میتواند عبور درخواست DHCP را متوقف کند.
آیا میتوان چند VLAN را از لینک رادیویی عبور داد؟
بله، اگر رادیوها و Bridge آنها فریمهای Tag شده را عبور دهند و پورتهای سوئیچ دو سمت بهدرستی بهصورت Trunk تنظیم شده باشند. کنترل دسترسی میان VLANها به Routing و قواعد Firewall نیاز دارد.