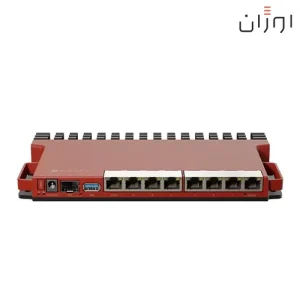


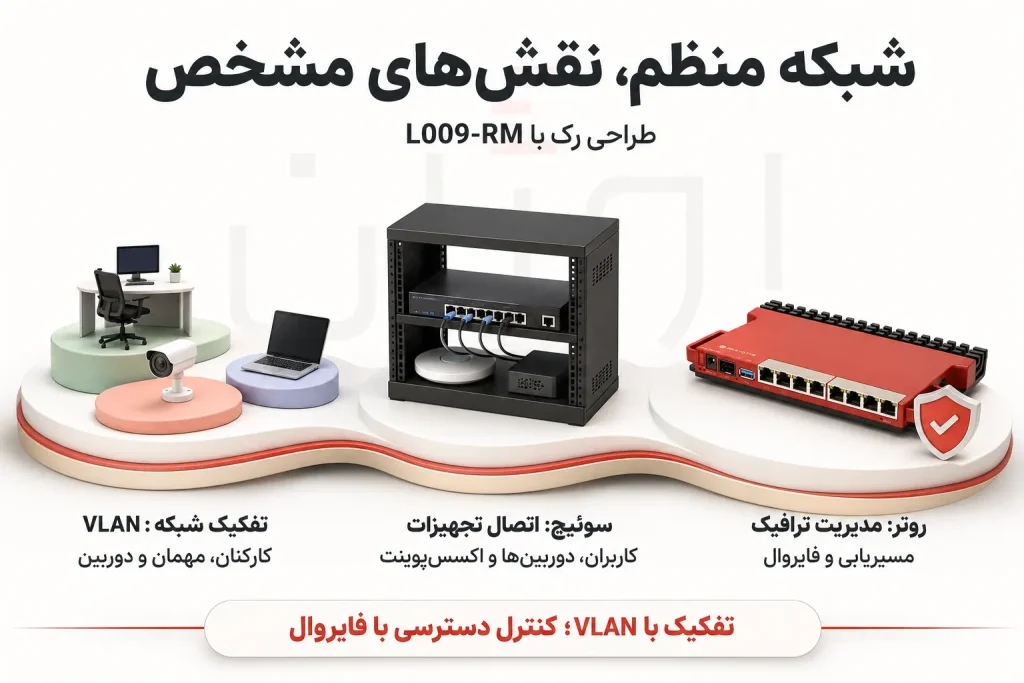
در یک شبکه رکمحور، وظیفه روتر فقط این نیست که اینترنت را از یک پورت بگیرد و بین هفت پورت دیگر توزیع کند. MikroTik L009UiGS-RM با هشت پورت Gigabit، یک SFP با پشتیبانی از 2.5G، RouterOS v7، PoE-In، یک Passive PoE-Out و Serial Console، امکانات کافی برای طراحی یک شبکه اداری یا شعبهای منظم دارد؛ اما ارزش واقعی آن زمانی مشخص میشود که برای هر Interface نقش مشخصی تعریف کنیم.
در یک طراحی درست، L009-RM بیشتر نقش Router، Firewall و Gateway بین VLANها را بر عهده میگیرد و یک Managed Switch وظیفه اتصال تعداد زیاد کاربران، Access Pointها، تلفنها و دوربینها را انجام میدهد. به این ترتیب SFP میتواند Trunk اصلی رک باشد، بعضی پورتهای Ethernet برای WAN یا تجهیزات حساس رزرو شوند و VLANها نیز Staff، CCTV، IoT، Guest، Server و Management را از هم جدا کنند. در این مقاله همین معماری را مرحلهبهمرحله طراحی میکنیم.
قبل از طراحی؛ L009-RM چه چیزی در اختیار رک میگذارد؟
نسخه RM از نظر هسته سختافزاری تقریباً همان خانواده L009 است، اما رادیوی 2.4GHz نسخه IN را ندارد و همراه متعلقات Rackmount عرضه میشود. این تفاوت برای شبکه رکمحور اتفاقاً مزیت است؛ چون Wireless معمولاً باید توسط Access Pointهایی که در محل مناسب نصب شدهاند ارائه شود، نه توسط روتری که داخل رک فلزی قرار گرفته است.
| بخش | مشخصات | کاربرد در رک |
|---|---|---|
| CPU | IPQ-5018، دو هسته 800MHz | Routing، Firewall، VLAN و سرویسهای RouterOS |
| RAM | 512MB | برای شبکه اداری و سرویسهای متعارف RouterOS مناسب است |
| Ethernet | 8× Gigabit | WAN، Trunk، Management و تجهیزات مستقیم |
| SFP | 1G / 2.5G | Trunk اصلی به Managed Switch یا ارتباط فیبر |
| Switch Chip | Marvell 88E6190 | Bridge VLAN Filtering همراه Hardware Offload در RouterOS 7 |
| PoE-In | Ether1، 802.3af/at | روش جایگزین برای تغذیه Router |
| PoE-Out | Ether8، Passive PoE | یک تجهیز سازگار؛ فقط در شرایط تغذیه مناسب |
| Console | RJ45 Serial | Recovery و مدیریت مستقیم داخل رک |
بدنه L009 بهعنوان Heat Sink نیز عمل میکند و خنککاری آن Passive است. نسخه RM همراه کیت Rackmount عرضه میشود و فرم دستگاه به شکلی طراحی شده که تا چهار واحد از این خانواده را بتوان در فضای یک یونیت رک نصب کرد. برای شعب متعدد یا Labهای شبکه، این تراکم میتواند کاربردی باشد.
قاعده اول؛ L009-RM را Router ببینید، نه جایگزین یک Switch بزرگ
وجود هشت Ethernet وسوسهبرانگیز است: هشت کابل Patch Panel را مستقیماً به Router وصل کنیم و تمام. برای یک شبکه بسیار کوچک این کار ممکن است، اما در طراحی رکمحور حرفهای بهتر است وظایف تفکیک شوند.
L009 باید Routing، Firewall، VPN، DHCP و ارتباط بین VLANها را مدیریت کند. در مقابل، سوئیچ شبکه مدیریتی تعداد پورت، PoE و Switching کاربران را بر عهده بگیرد. در این معماری وقتی تعداد کاربران از 20 به 40 میرسد، فقط Switch توسعه پیدا میکند و طراحی Router بههم نمیریزد.
این تفکیک یک مزیت دیگر هم دارد: Traffic بین دو دستگاه در یک VLAN میتواند در Switch باقی بماند و برای هر Frame وارد CPU Router نشود. L009 فقط زمانی وارد مسیر میشود که Routing بین VLANها، Internet Access یا Policy امنیتی لازم باشد.
اصل طراحی رک:
Router را برای Routing انتخاب کنید و Switch را برای Switching. تعداد زیاد پورت روی L009 یک مزیت انعطافپذیری است، نه دلیلی برای حذف Switch از هر شبکهای.
کاربرد واقعی ۸ پورت L009-RM در یک رک
برای یک دفتر یا شعبه متوسط، میتوان Port Plan زیر را در نظر گرفت. این یک سناریوی فرضی است و هدف آن نشان دادن منطق طراحی است؛ نه اینکه این تقسیمبندی برای تمام شبکهها الزام باشد.
| Interface | نقش پیشنهادی | نوع اتصال |
|---|---|---|
| Ether1 | WAN اصلی | خارج از Bridge داخلی |
| Ether2 | WAN دوم / Backup ISP | خارج از Bridge داخلی |
| Ether3 | Server مستقیم | Access VLAN 50 |
| Ether4 | NVR | Access VLAN 30 |
| Ether5 | پورت مدیریت محلی | Access VLAN 99 |
| Ether6 | Controller / IoT Gateway | Access VLAN 20 |
| Ether7 | سوئیچ ثانویه یا رک دیگر | Trunk 1G |
| Ether8 | AP یا رادیوی Passive-PoE سازگار | Trunk + Passive PoE در صورت سازگاری |
| SFP | Managed Switch اصلی | Trunk اصلی تا 2.5G |
این طراحی عمداً همه کاربران را مستقیماً به L009 وصل نمیکند. کاربران، تلفنها، دوربینها و APهای متعدد پشت Managed Switch قرار میگیرند و فقط تجهیزات خاص یا مسیرهای زیرساختی روی Router مستقیم هستند.
Ether7 نیز قرار نیست همزمان با SFP به همان Switch متصل شود و بدون طراحی Loop ایجاد کند. در این سناریو Ether7 برای یک Switch ثانویه در بخش دیگری از شبکه در نظر گرفته شده است. اگر نیاز ندارید، بهتر است پورت بلااستفاده Disable یا برای توسعه آینده رزرو شود.
چرا SFP میتواند بهترین پورت برای Trunk اصلی رک باشد؟
SFP در L009-RM علاوه بر Gigabit از اتصال 2.5Gbps نیز پشتیبانی میکند. اگر Managed Switch سمت مقابل و Module یا Link مورد استفاده با 2.5G سازگار باشند، میتوان VLANهای مختلف را روی یک Trunk با ظرفیت بیشتر از Gigabit بین Router و Switch عبور داد.
برای مثال Traffic کاربران، دوربینها، Guest و Server همگی میتوانند Tagged روی SFP منتقل شوند. اگر کاربری در VLAN 10 به Internet دسترسی داشته باشد، Frame از Switch روی Trunk وارد L009 میشود و Router آن را Route میکند. اگر دو Client داخل همان VLAN 10 با یکدیگر ارتباط داشته باشند، Traffic میتواند داخل Switch باقی بماند.
اما وجود SFP 2.5G را با Router دهگیگابیتی یا Routing تضمینی 2.5Gbps اشتباه نگیرید. Ether2 تا Ether8 و SFP پشت Switch Chip قرار دارند و این بخش یک ارتباط 2.5Gbps Full-Duplex با CPU دارد. Ether1 مسیر مستقل Gigabit خود را به CPU دارد.
SFP 2.5G یعنی چه؟
یعنی Interface میتواند Link 2.5G ایجاد کند؛ نه اینکه هر نوع Traffic با هر تعداد Firewall Rule و Queue الزاماً با 2.5Gbps Route شود. برای Routing بین VLANها یا Internet، CPU و Configuration RouterOS هم وارد مسیر میشوند.
VLANها را در رک بر اساس نقش طراحی کنید، نه شماره پورت
در یک شبکه مرتب، VLAN نباید فقط برای «زیباتر شدن Configuration» ساخته شود. هر VLAN باید یک Broadcast Domain و Policy مشخص داشته باشد. برای سناریوی ما ساختار زیر منطقی است:
| VLAN | نام | کاربرد |
|---|---|---|
| 10 | STAFF | کامپیوترها و کاربران سازمان |
| 20 | IOT | IoT، Controller یا تجهیزات کماعتماد |
| 30 | CCTV | دوربین و NVR |
| 40 | GUEST | کاربران مهمان؛ Internet Only |
| 50 | SERVER | سرورها و سرویسهای داخلی |
| 99 | MGMT | مدیریت Router، Switch و Access Pointها |
SFP بهعنوان Trunk اصلی همه VLANهای مورد نیاز را Tagged حمل میکند. Ether3، Ether4، Ether5 و Ether6 Access Port هستند و دستگاه متصل به آنها نیازی به فهم VLAN Tag ندارد. Ether7 و Ether8 در سناریوی ما Trunk هستند و فقط VLANهایی را عبور میدهند که واقعاً در سمت مقابل لازماند.
نمونه طراحی VLAN در RouterOS 7
Switch Chip مدل 88E6190 در RouterOS 7 از Bridge VLAN Filtering همراه Hardware Offload پشتیبانی میکند. بنابراین برای این خانواده، Bridge VLAN Filtering روش استاندارد و مناسبی برای ساخت Trunk و Access Port است.
ابتدا Bridge را با VLAN Filtering خاموش میسازیم:
سپس Interfaceهای LAN را وارد Bridge میکنیم. Ether1 و Ether2 که در این سناریو WAN هستند وارد Bridge نمیشوند.
حالا VLAN Table مشخص میکند هر VLAN دقیقاً از کدام Portها اجازه عبور دارد:
وجود br-core در بخش Tagged بسیار مهم است. Bridge در اینجا همان CPU Port محسوب میشود. چون RouterOS قرار است Gateway هر VLAN باشد و Inter-VLAN Routing انجام دهد، CPU باید عضو Tagged همان VLANها باشد.
ساخت Interface لایه 3 برای هر VLAN
بعد از ساخت DHCP، Firewall و Management Access و بعد از اینکه مطمئن شدید مسیر مدیریتی صحیح است، VLAN Filtering را فعال کنید:
قبل از اجرای این Configuration روی شبکه Production:
این دستورات برای یک سناریوی فرضی و Configuration تمیز نوشته شدهاند. اگر L009 شما Configuration فعلی، DHCP، Bridge، Interface List یا Firewall دارد، دستورات را کورکورانه Paste نکنید. VLAN Filtering را در مرحله آخر فعال کنید و برای جلوگیری از Lockout از Safe Mode، MAC Access یا Serial Console استفاده کنید.
VLAN بدون Firewall فقط شبکه را تقسیم میکند
VLANها Broadcast Domainهای Layer 2 را جدا میکنند، اما وقتی L009 روی هر VLAN یک IP Gateway دارد، میتواند Traffic را بین آنها Route کند. بنابراین جداسازی امنیتی نهایی باید با Firewall انجام شود.
| VLAN | دسترسی پیشنهادی |
|---|---|
| STAFF | Internet + سرویسهای داخلی مورد نیاز |
| IOT | Internet محدود + DNS/NTP؛ دسترسی به Staff مسدود |
| CCTV | دوربینها به NVR؛ Internet فقط در صورت نیاز واقعی |
| GUEST | فقط Internet |
| SERVER | فقط سرویسهای مشخص از VLANهای مجاز |
| MGMT | مدیریت تجهیزات؛ فقط برای Administrator |
Policy مناسب معمولاً از اصل Least Privilege شروع میشود: ابتدا Inter-VLAN Traffic را محدود کنید و سپس فقط ارتباطهای ضروری را Allow کنید. این روش از Ruleهایی که همهچیز را باز میگذارند و بعداً سعی میکنند چند مورد را ببندند قابل کنترلتر است.
Hardware Offload کجا کمک میکند و کجا CPU وارد مسیر میشود؟
88E6190 یکی از Switch Chipهایی است که در RouterOS 7 میتواند Bridge VLAN Filtering را همراه Hardware Offload اجرا کند. یعنی Switching لایه 2 بین Portهای مناسب میتواند داخل Switch Chip انجام شود.
اما وقتی Packet باید از VLAN 10 به VLAN 50 Route شود، از NAT عبور کند، Firewall Rule بررسی شود یا Queue روی آن اعمال شود، CPU وارد مسیر میشود. به همین دلیل قرار دادن تمام Traffic داخلی روی Router فقط بهخاطر وجود هشت Port معمولاً بهترین معماری نیست.
بعد از اعمال Configuration، در خروجی Bridge Port وضعیت Hardware Offload را بررسی کنید و مطمئن شوید Portهایی که انتظار دارید توسط Switch Chip پردازش شوند Flag مربوط به Hardware Offload را دارند.
Ether8 را با PoE Switch اشتباه نگیرید
Ether8 علاوه بر Gigabit Ethernet، Passive PoE-Out دارد. این ویژگی میتواند برای یک رادیو، Access Point یا تجهیز دیگری که از نظر Voltage و Passive PoE کاملاً با L009 سازگار است مفید باشد.
اما خروجی Ether8 استاندارد 802.3af/at نیست. همچنین طبق مشخصات L009، PoE-Out زمانی قابل استفاده است که خود Router از DC Jack تغذیه شود. در ورودی 24 تا 30 ولت محدودیت جریان خروجی تا 1A و در ولتاژ بالاتر از 30 تا 56 ولت تا 450mA است.
بنابراین اگر داخل رک چند Access Point، دوربین یا IP Phone دارید، یک PoE Switch استاندارد معمولاً معماری بهتری است. Ether8 را یک قابلیت جانبی مفید ببینید، نه راهی برای حذف زیرساخت PoE.
چیدمان منطقی تجهیزات داخل رک چگونه باشد؟
در یک رک کوچک میتوان مسیر را از Patch Panel به Switch و سپس Router سازماندهی کرد. قرار نیست هر کابل کاربر از Patch Panel مستقیماً به L009 برسد. ساختار ساده میتواند چنین باشد:
AP
IP Phone
Camera
Printer
Patch Panel نیز بخش Passive این ساختار است و کابلهای Permanent Link باید ابتدا در آن Terminate شوند. استفاده از Patch Cord کوتاه و Labelگذاری Portها باعث میشود عیبیابی رک بسیار سادهتر شود.
چه زمانی L009-RM دیگر مرکز مناسبی برای رک نیست؟
L009 برای شبکههای Gigabit و معماریهای اداری انعطاف خوبی دارد، اما اگر Backbone شما به 10Gbps رسیده است، SFP 2.5G محدودیت محسوب میشود. همچنین اگر Routing چندگیگابیتی سنگین، تعداد زیادی VPN، Queue یا Firewall پیچیده دارید، باید Headroom CPU را جدیتر بررسی کنید.
تست رسمی MikroTik برای Routing با 25 Filter Rule و Frameهای 1518 بایتی حدود 970Mbps گزارش شده است؛ با Packetهای کوچکتر نتیجه بهطور محسوس پایینتر میآید. این Benchmark تضمین شبکه واقعی نیست، اما نشان میدهد Interface 2.5G بهتنهایی به معنی Firewall 2.5Gbps نیست.
در چنین شبکهای بهتر است Router قویتری با SFP+ یا توان پردازشی بالاتر انتخاب شود و L009 در شبکهای استفاده شود که با کلاس توان آن هماهنگ است.
این انتخاب برای چه کسانی مناسب است؟
L009-RM برای دفتر، شعبه، فروشگاه، کارگاه یا شبکهای مناسب است که تجهیزات اصلی در رک قرار دارند، RouterOS برای VLAN و Firewall استفاده میشود و Switching کاربران روی Managed Switch انجام میشود. هشت Port دستگاه در چنین معماریای برای WAN، Backup، Server، Management و Trunkهای خاص ارزش واقعی پیدا میکنند.
در مقابل، اگر به Router دارای 10G، Routing چندگیگابیتی سنگین یا تعداد زیادی PoE-Out نیاز دارید، بهتر است کلاس دیگری از تجهیزات MikroTik را بررسی کنید. همچنین اگر فقط یک شبکه بسیار ساده بدون VLAN و Policy دارید، بخشی از قابلیتهای L009 عملاً استفاده نخواهند شد.
نقاط قوت و محدودیتهای L009-RM در شبکه رکمحور
نقاط قوت
- ✓هشت پورت Gigabit برای نقشهای مختلف زیرساختی.
- ✓SFP با پشتیبانی 2.5G برای Trunk اصلی یا فیبر.
- ✓Switch Chip 88E6190 با Hardware-Offloaded VLAN Filtering در RouterOS 7.
- ✓Serial Console برای مدیریت و Recovery داخل رک.
- ✓فرم Rackmount متراکم و خنککاری Passive.
- ✓RouterOS v7 برای VLAN، Firewall، VPN و Routing انعطاف بالایی دارد.
محدودیتها
- ×پورت SFP حداکثر 2.5G است و SFP+ دهگیگابیتی نیست.
- ×همه پورتهای RJ45 فقط Gigabit هستند.
- ×Inter-VLAN Routing و Firewall همچنان CPU را درگیر میکنند.
- ×فقط یک Passive PoE-Out دارد و PoE Switch محسوب نمیشود.
- ×نسخه RM Wireless داخلی ندارد و برای Wi-Fi به AP مجزا نیاز است.
- ×برای Routing چندگیگابیتی سنگین باید Router قویتر بررسی شود.
چکلیست قبل از تحویل شبکه رکمحور
Port Plan
برای هر Interface نقش WAN، Access، Trunk یا Spare از قبل مشخص شده باشد.
VLAN Plan
Staff، CCTV، IoT، Guest، Server و Management بر اساس Policy واقعی جدا شده باشند.
Trunk SFP
سرعت Module و Switch سمت مقابل با 1G یا 2.5G مورد استفاده سازگار باشد.
Management Path
قبل از فعال کردن VLAN Filtering، دسترسی مدیریتی و مسیر Recovery مشخص باشد.
Firewall
Inter-VLAN Routing بر اساس Least Privilege محدود شده باشد.
Hardware Offload
بعد از Configuration، وضعیت Offload روی Bridge Portها بررسی شود.
Rack Labeling
Patch Panel، Switch، Router و کابلهای WAN و Trunk واضح Label شده باشند.
Backup Configuration
پس از تحویل، Export و Backup تنظیمات در محل امن نگهداری شود.
اشتباهات رایج در طراحی رک با L009-RM
استفاده از تمام هشت پورت برای کاربران:
اگر شبکه در حال رشد است، Access Switching را به Managed Switch بسپارید.
قرار دادن WAN داخل همان Bridge کاربران:
Interfaceهای WAN را بدون دلیل وارد Bridge داخلی نکنید.
استفاده از یک VLAN برای همه تجهیزات:
دوربین، Guest و Management نباید فقط بهدلیل سادگی Configuration در یک Broadcast Domain باشند.
فعال کردن VLAN Filtering در ابتدای کار:
ابتدا Management Path و VLAN Table را کامل کنید و سپس Filtering را فعال کنید.
فرض اینکه SFP 2.5G یعنی Routing 2.5G تضمینی:
Interface Speed و Processing Capacity دو موضوع متفاوتاند.
ساخت Loop بین SFP و Ether7:
دو Trunk موازی به یک Switch بدون طراحی Bonding/STP مناسب میتوانند شبکه را مختل کنند.
جمعبندی؛ ۸ پورت L009-RM زمانی ارزش دارند که هرکدام نقش مشخصی داشته باشند
در یک شبکه رکمحور، بهترین استفاده از L009-RM این نیست که آن را به یک Switch هشتپورتی تبدیل کنیم. ارزش اصلی دستگاه در ترکیب RouterOS v7، VLAN، Firewall، دو WAN احتمالی، SFP تا 2.5G، Console و چند Interface مستقیم برای تجهیزات حساس است.
SFP میتواند Trunk اصلی به Managed Switch باشد، VLANها بخشهای مختلف شبکه را در Layer 2 تفکیک کنند و L009 نقش Gateway و نقطه اعمال Policy را بر عهده بگیرد. پورتهای باقیمانده نیز برای Server، NVR، Management، Backup WAN یا Trunkهای محدود استفاده شوند.
اگر این تفکیک نقش از ابتدا انجام شود، توسعه شبکه نیز سادهتر خواهد بود: برای اضافه شدن 24 کاربر جدید لازم نیست Router عوض شود؛ Switch توسعه پیدا میکند. اگر Backbone روزی به 10G برسد، آن زمان Router بر اساس نیاز جدید ارتقا داده میشود. طراحی درست رک از همین تفکیک وظایف شروع میشود و برای انتخاب تجهیزات شبکه متناسب با معماری واقعی پروژه نیز همین منطق باید مبنا باشد.